CISO esterno per governare il rischio informatico
La cybersecurity non coincide con l’acquisto di un firewall o di un antivirus. È una responsabilità aziendale che riguarda persone, fornitori, infrastrutture, dati, continuità operativa e capacità di reagire agli incidenti.
Come CISO esterno affianco la direzione nella comprensione dei rischi e nel coordinamento delle misure organizzative e tecniche, senza sostituirmi ai fornitori che installano o gestiscono i singoli sistemi.

Il ruolo del CISO esterno
Valuto il rischio insieme alla direzione, definisco le priorità, chiarisco responsabilità e controlli e verifico che le misure tecniche siano collegate a procedure ed evidenze. Coordino gli interlocutori affinché la sicurezza non rimanga frammentata tra fornitori diversi e decisioni non documentate.
Ambiti di intervento
- governance della sicurezza;
- analisi e trattamento del rischio;
- continuità operativa;
- verifica dei fornitori;
- sicurezza di infrastrutture e servizi;
- ruoli, procedure ed evidenze;
- risposta agli incidenti;
- controlli periodici;
- NIS2 quando applicabile;
- sicurezza dei sistemi AI.
Cosa ottiene la direzione
L’obiettivo non è produrre documentazione fine a sé stessa, ma consentire alla direzione di conoscere i rischi principali, sapere chi deve intervenire, controllare il lavoro dei fornitori e verificare nel tempo l’efficacia delle misure adottate.
- quadro dei rischi;
- responsabilità definite;
- piano degli interventi;
- verifica dei fornitori;
- procedure per continuità e incidenti;
- evidenze e controlli;
- aggiornamenti comprensibili.
Esperienza su infrastrutture e servizi digitali
Attraverso D‑Service Italia ho coordinato attività relative a infrastrutture cloud, protezione di applicazioni, CDN, Web Application Firewall, mitigazione degli attacchi DDoS e continuità di servizi digitali destinati anche a organizzazioni pubbliche e contesti complessi.
Questa esperienza tecnica viene utilizzata nel ruolo di governo: comprendere ciò che i fornitori propongono, valutarne la coerenza e collegare le misure tecnologiche ai rischi effettivi dell’organizzazione.
Cybersecurity spiegata anche attraverso i media
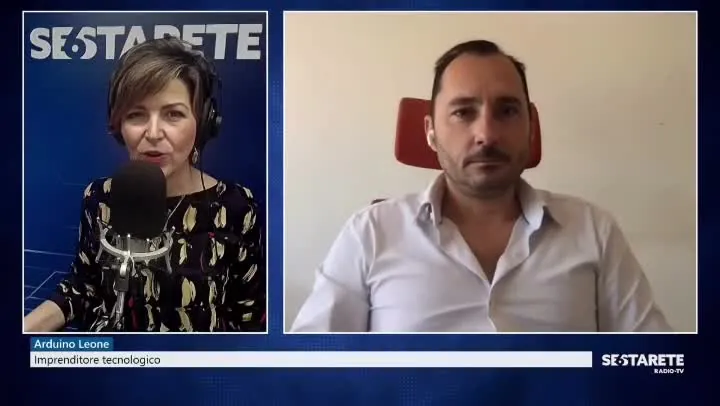
Nell’intervista a Sesta Rete ho affrontato i temi della continuità operativa, della dipendenza dalle grandi piattaforme e della necessità di governare il rischio informatico come responsabilità aziendale, non come semplice acquisto di strumenti di sicurezza.